
Si tu sitio fue hackeado lo limpiamos de raíz, cerramos la puerta por donde entraron y lo dejamos vigilado para que no vuelva a pasar.
Spam en otros idiomas, productos raros o avisos de "sitio peligroso".
A veces solo desde el celular o solo cuando entras desde Google.
Tu servidor quedó en listas negras por envíos que no hiciste.
Buscamos el código malicioso en todo el servidor, no solo en los archivos visibles: puertas traseras, copias que lo reinstalan y tareas programadas.
Actualizamos lo vulnerable, cambiamos accesos y claves y revisamos los registros para saber cómo entraron.
ModSecurity con reglas OWASP y Comodo WAF bloquean ataques antes de que lleguen a tu sitio.
Imunify360 revisa los archivos todo el tiempo y aísla lo que sea malicioso.
SPF, DKIM y DMARC para que nadie envíe correos falsos en tu nombre.
Monitoreo de caídas, del certificado SSL y de cambios sospechosos.
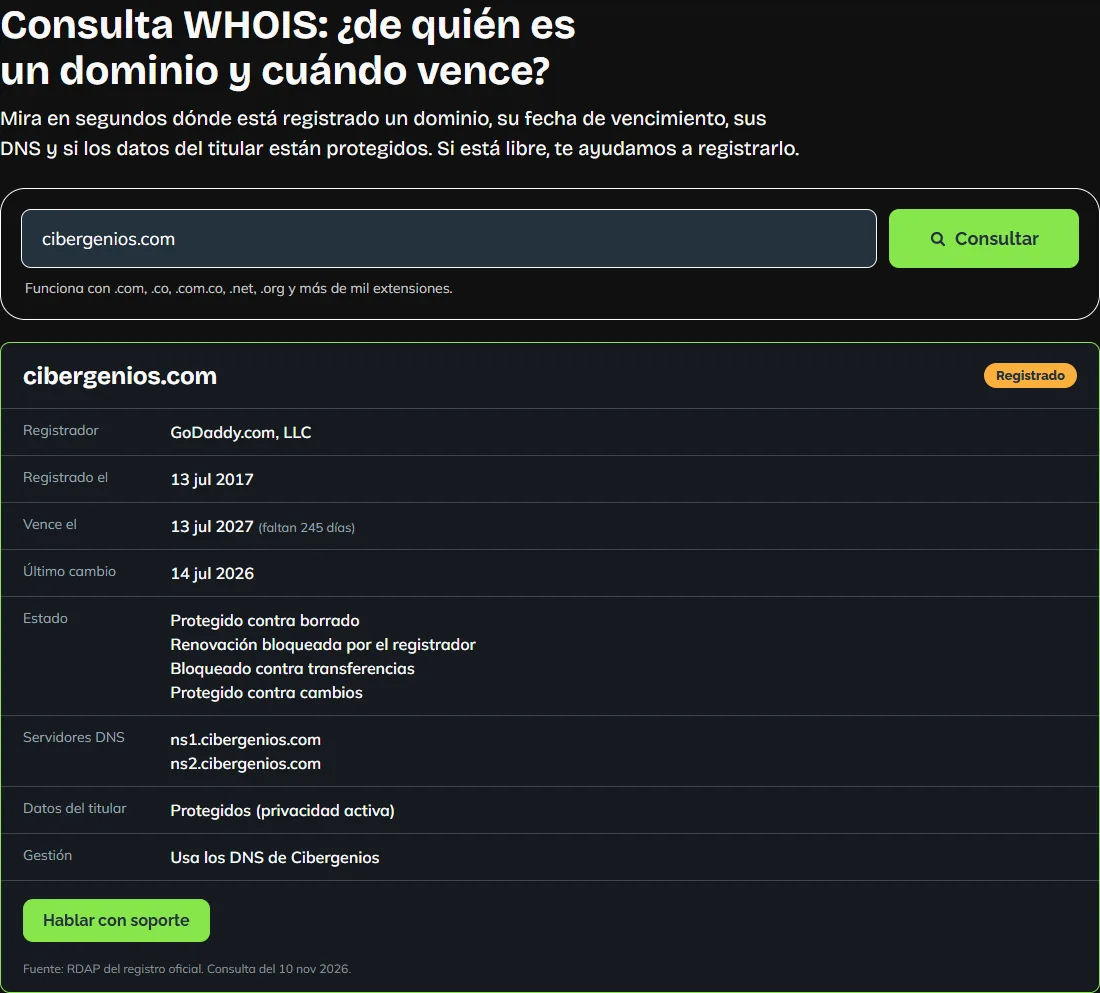
Con nuestras herramientas gratis puedes ver ahora mismo si tu dominio tiene SPF y DMARC, cuándo vence y quién lo administra.
Aislamos el sitio para que no siga dañando a tus visitantes ni a tu reputación.
Eliminamos todo el código malicioso, incluidas las copias que lo reinstalan.
Encontramos por dónde entraron y lo cerramos.
Dejamos firewall, antivirus y monitoreo para que no se repita.
La mayoría de los sitios quedan limpios y en línea el mismo día. Los casos con reinfección tardan más porque hay que encontrar todas las copias del código malicioso.
Porque quedaron puertas traseras o copias escondidas que reinstalan el código. Por eso revisamos todo el servidor y no solo el sitio afectado.
Sí. Cuando el sitio está limpio pedimos la revisión en Search Console y solicitamos quitar las páginas de spam de los resultados.
Escríbenos y empezamos a revisarlo de inmediato.

Hosting, desarrollo de software, inteligencia artificial y ciberseguridad para empresas en Colombia y Latinoamérica.
Hablar con un asesor